Gap-Analyse & Prüfungsreife
Tag 1Rahmenwerke festlegen
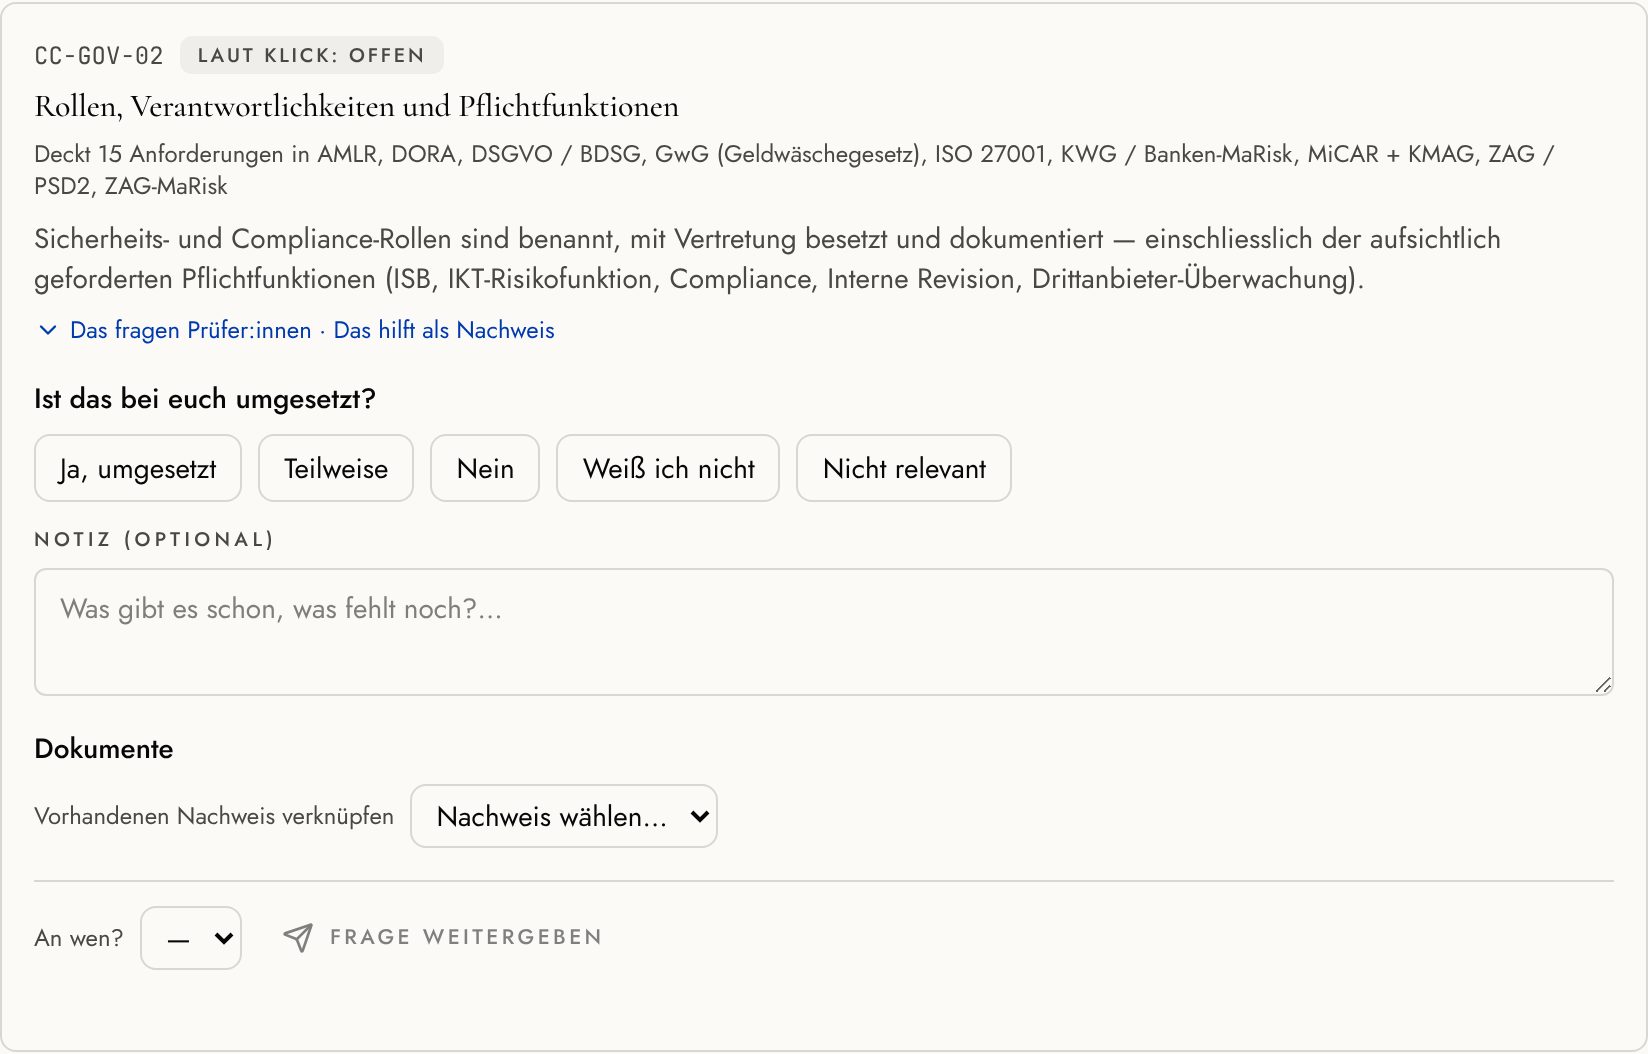
Gemeinsame Controls fragen wir nur einmal ab.
Woche 1Fragebogen mit Dokumenten
Eine Frage je Control, Nachweise direkt an der Frage.
Woche 2Bewertung
Bestätigt oder abweichend bewertet; unbelegt zählt halb.
Woche 3Maßnahmenplan
Priorisiert nach Wirkung, mit Aufwand und Frist.- gap-analyse.md
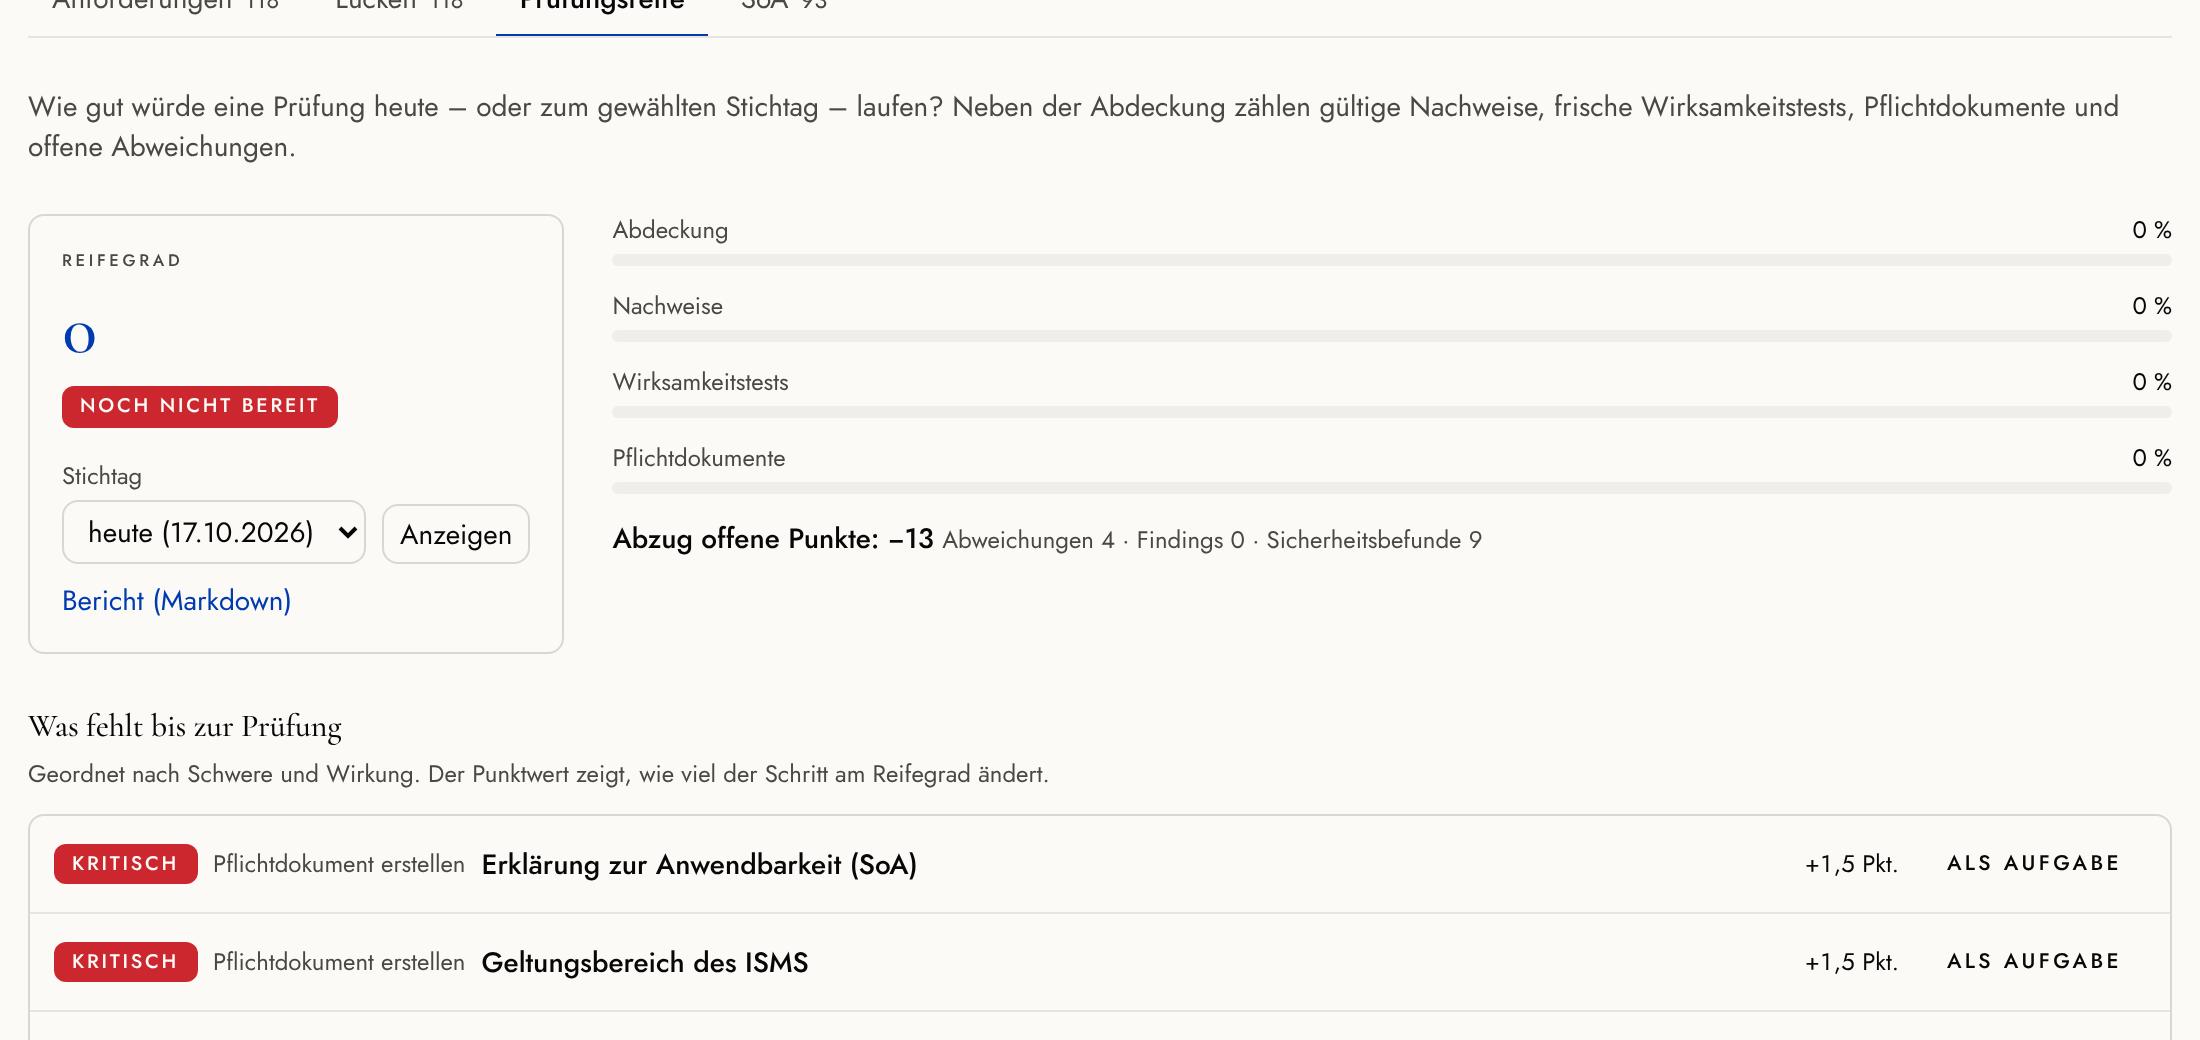
- pruefungsreife.md
Passt, wenn
Du willst wissen, wie weit ihr von ISO 27001, NIS2, DORA oder CRA entfernt seid – und was zuerst kommt.
Du bekommst
Bewertung je Control, Prüfungsreife-Wert mit Stichtag und ein Maßnahmenplan nach Hebel und Aufwand.
Security-Check für KI-gebaute Apps
Tag 1Schnellcheck der Live-Adresse
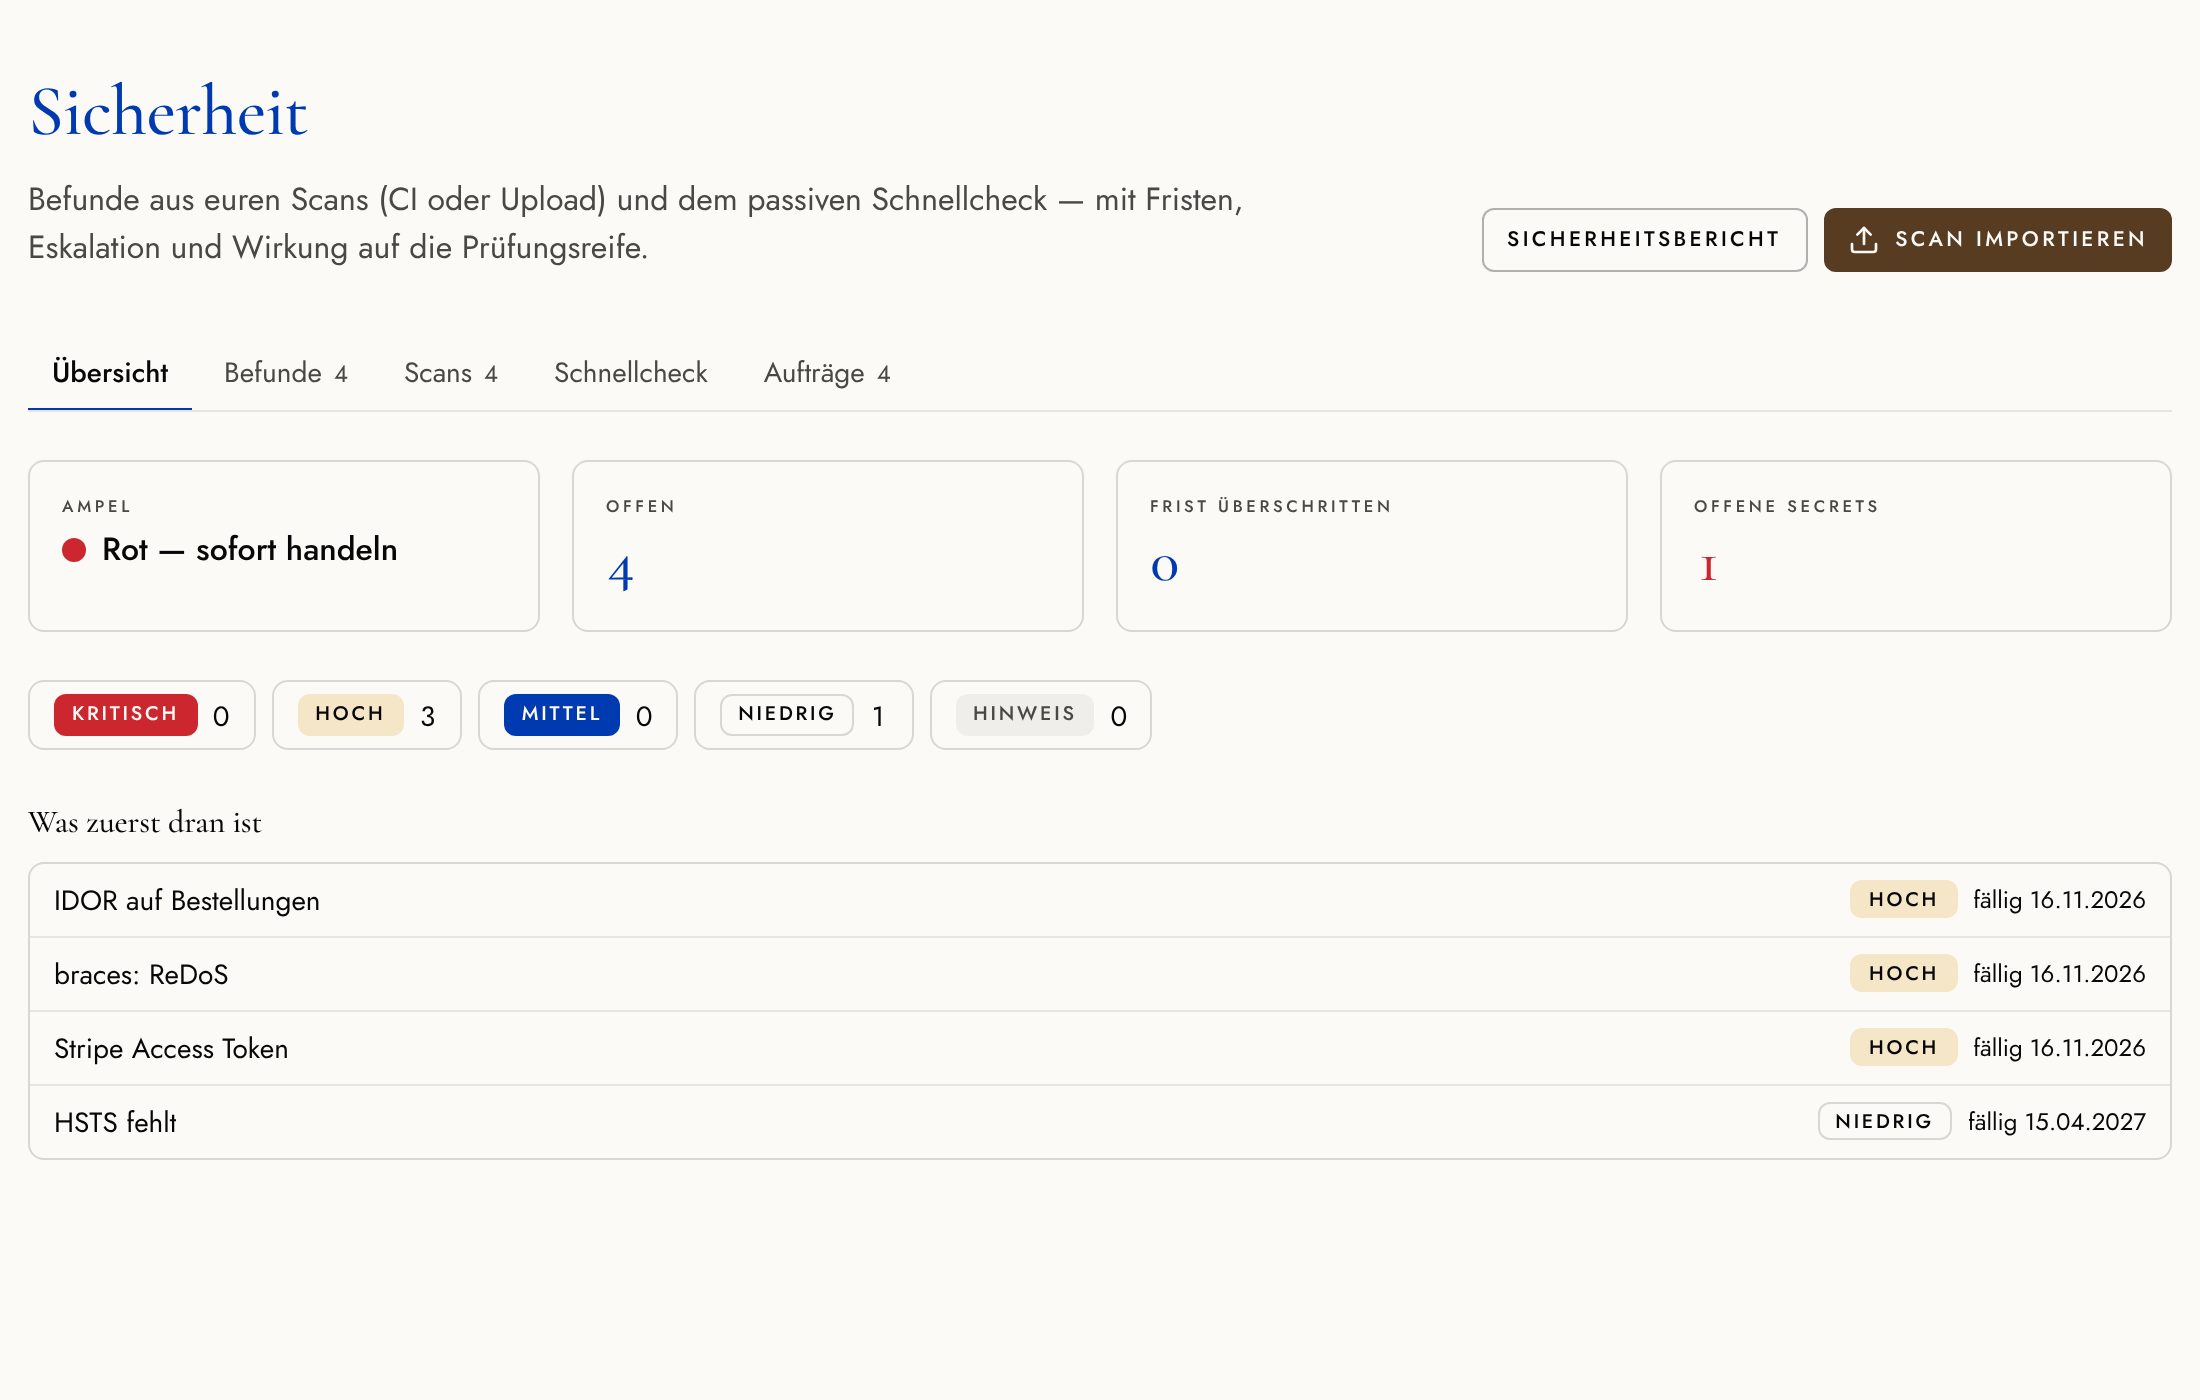
Passiv: Header, TLS, DNS, Schlüssel im JavaScript, Source-Maps.
Tag 1–2Scans in eurer CI
Abhängigkeiten, Code, Secrets – per fertiger Vorlage.
Tag 2–4Review der typischen Fehler
Offene Datenbankregeln, Service-Schlüssel im Browser, Auth, Rate-Limits.
Tag 5Bericht und Besprechung
Mit Nachweis im Testprogramm. Passt, wenn
Eure App entstand schnell mit KI-Werkzeugen und soll jetzt echte Kundendaten sehen.
Du bekommst
Ampel, die fünf dringendsten Schritte und für jeden Befund die Abhilfe für euren Stack.
CRA-Readiness
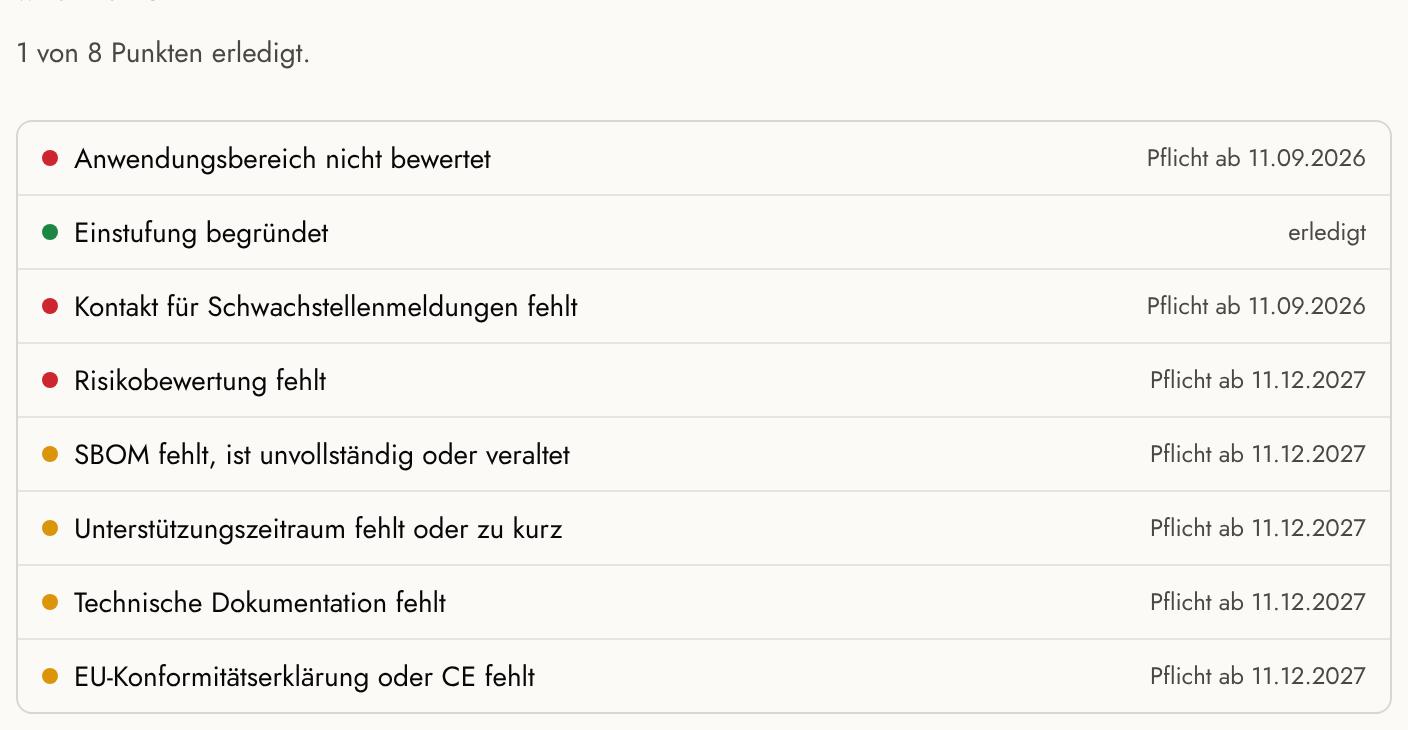
Woche 1Einstufung je Produkt
Anwendungsbereich, Klasse, Konformitätsweg nach Art. 32.
Woche 1–2SBOM-Prüfung
CycloneDX oder SPDX nach BSI TR-03183-2.
Woche 2Checkliste Anhang I
Secure by Default, Updates, Supportzeitraum.
Woche 3Meldeprozess Art. 14
Meldeuhr 24 h / 72 h, CVD-Richtlinie, security.txt.- 00_Management-Summary.md
- 04_CRA-Pruefungsreife.md
Preis
ab 6.900 € je Produkt
Passt, wenn
Eure Software oder Geräte kommen in der EU auf den Markt. Meldepflichten gelten seit 11.09.2026, alles andere ab 11.12.2027.
Du bekommst
Einstufung und Konformitätsweg je Produkt, geprüfte SBOM, Produktcheckliste und ein Meldeprozess, der in 24 Stunden trägt.
Lieferantenprüfung für Software
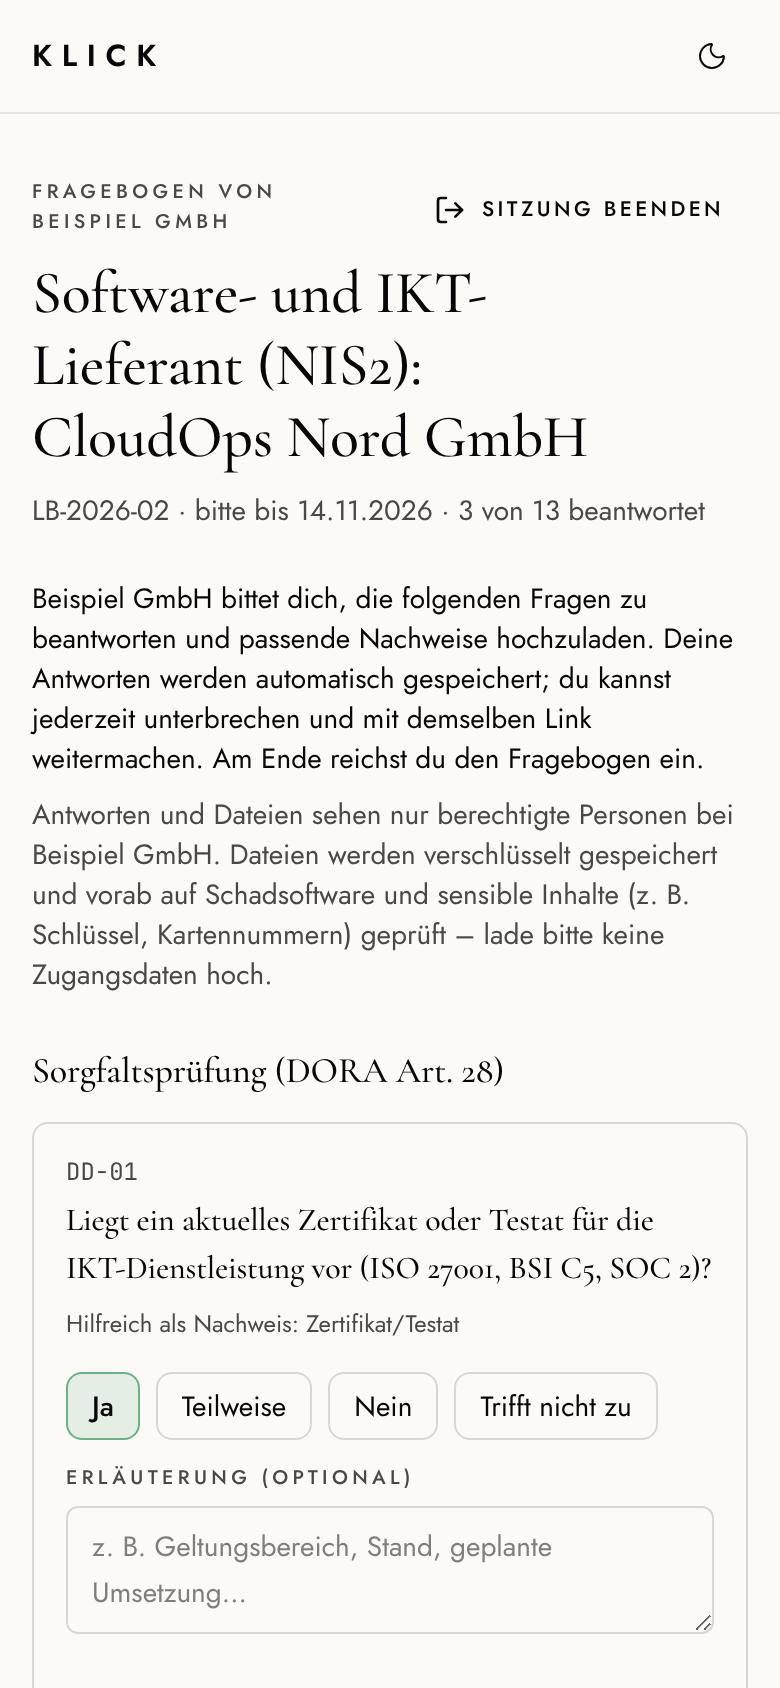
Woche 1Lieferanten einstufen
Kritikalität und passender Fragebogen je Lieferant.
Woche 1–4Fragebogen per Link
Ohne Konto, Nachweise per Upload, Erinnerung nach 14 Tagen.
laufendBewertung
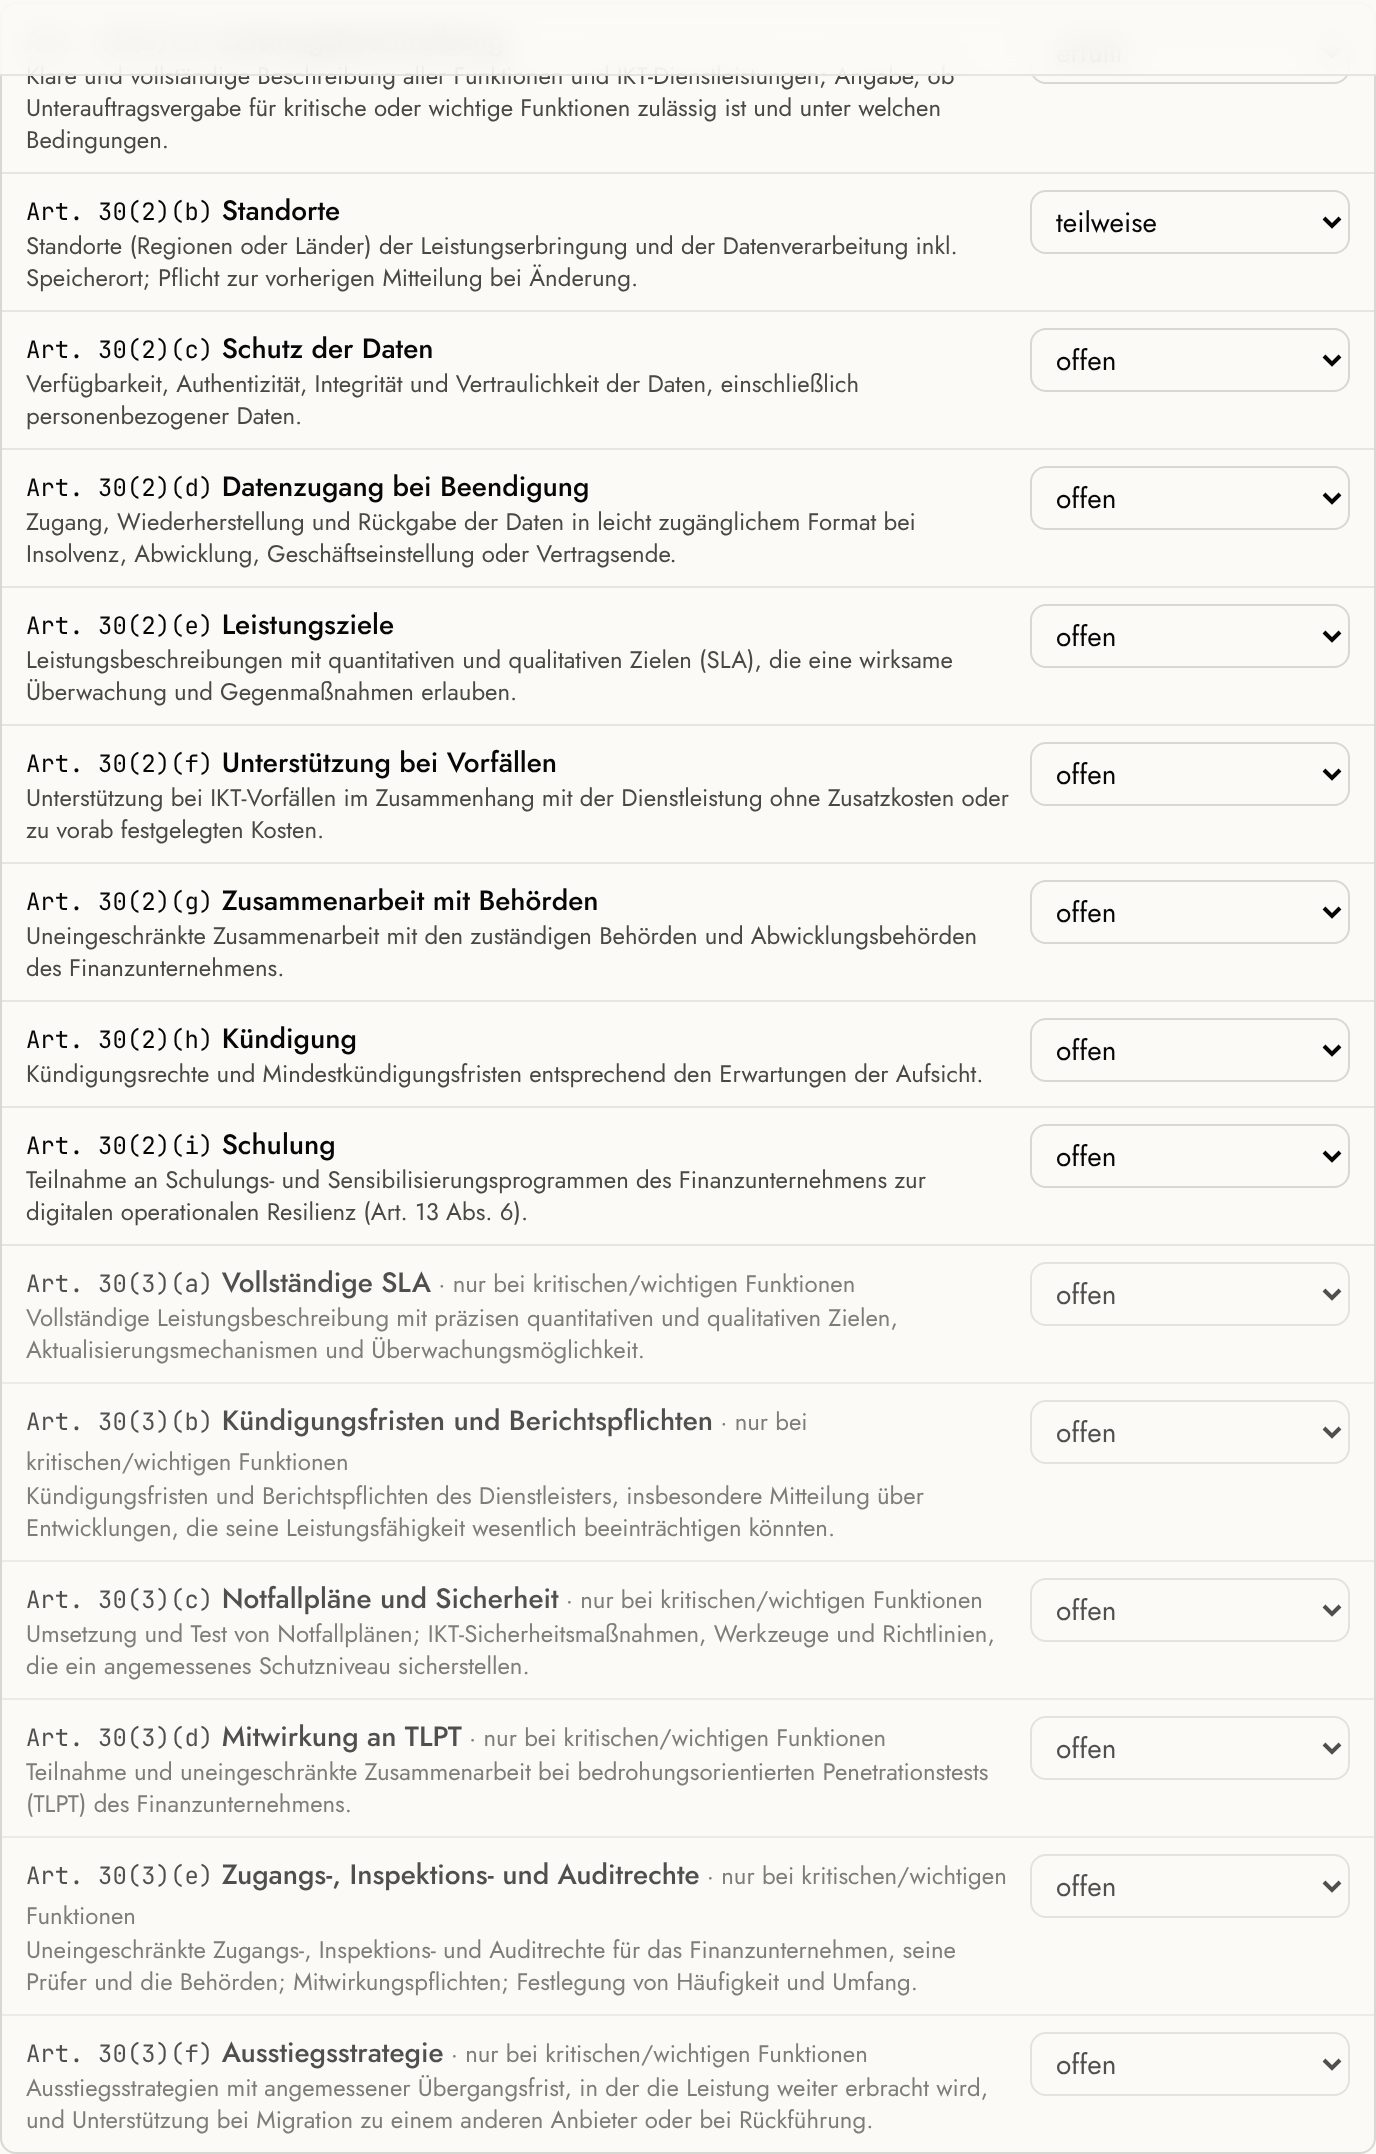
K.-o.-Fragen, Rating, Klauseln nach Art. 30.
EndeEntscheidung je Lieferant
Freigabe, Auflagen oder Ablehnung – mit Folgeaufgabe. Preis
ab 390 € je Lieferant
Passt, wenn
NIS2 oder DORA verlangen, dass ihr eure Software- und IKT-Lieferanten bewertet – nachweisbar.
Du bekommst
Rating A–D je Lieferant, Sorgfaltsprüfung mit Entscheidung, Vertragsprüfung nach DORA Art. 30 und Wiedervorlage.
Penetrationstest
vorabBeauftragung und Regeln
Schriftlich, mit Zielen, Zeitfenster und Notfallkontakt.
Tag 1–5Test
OWASP WSTG und ASVS, Grey-Box mit Testkonten je Rolle.
Tag 6–7Bericht
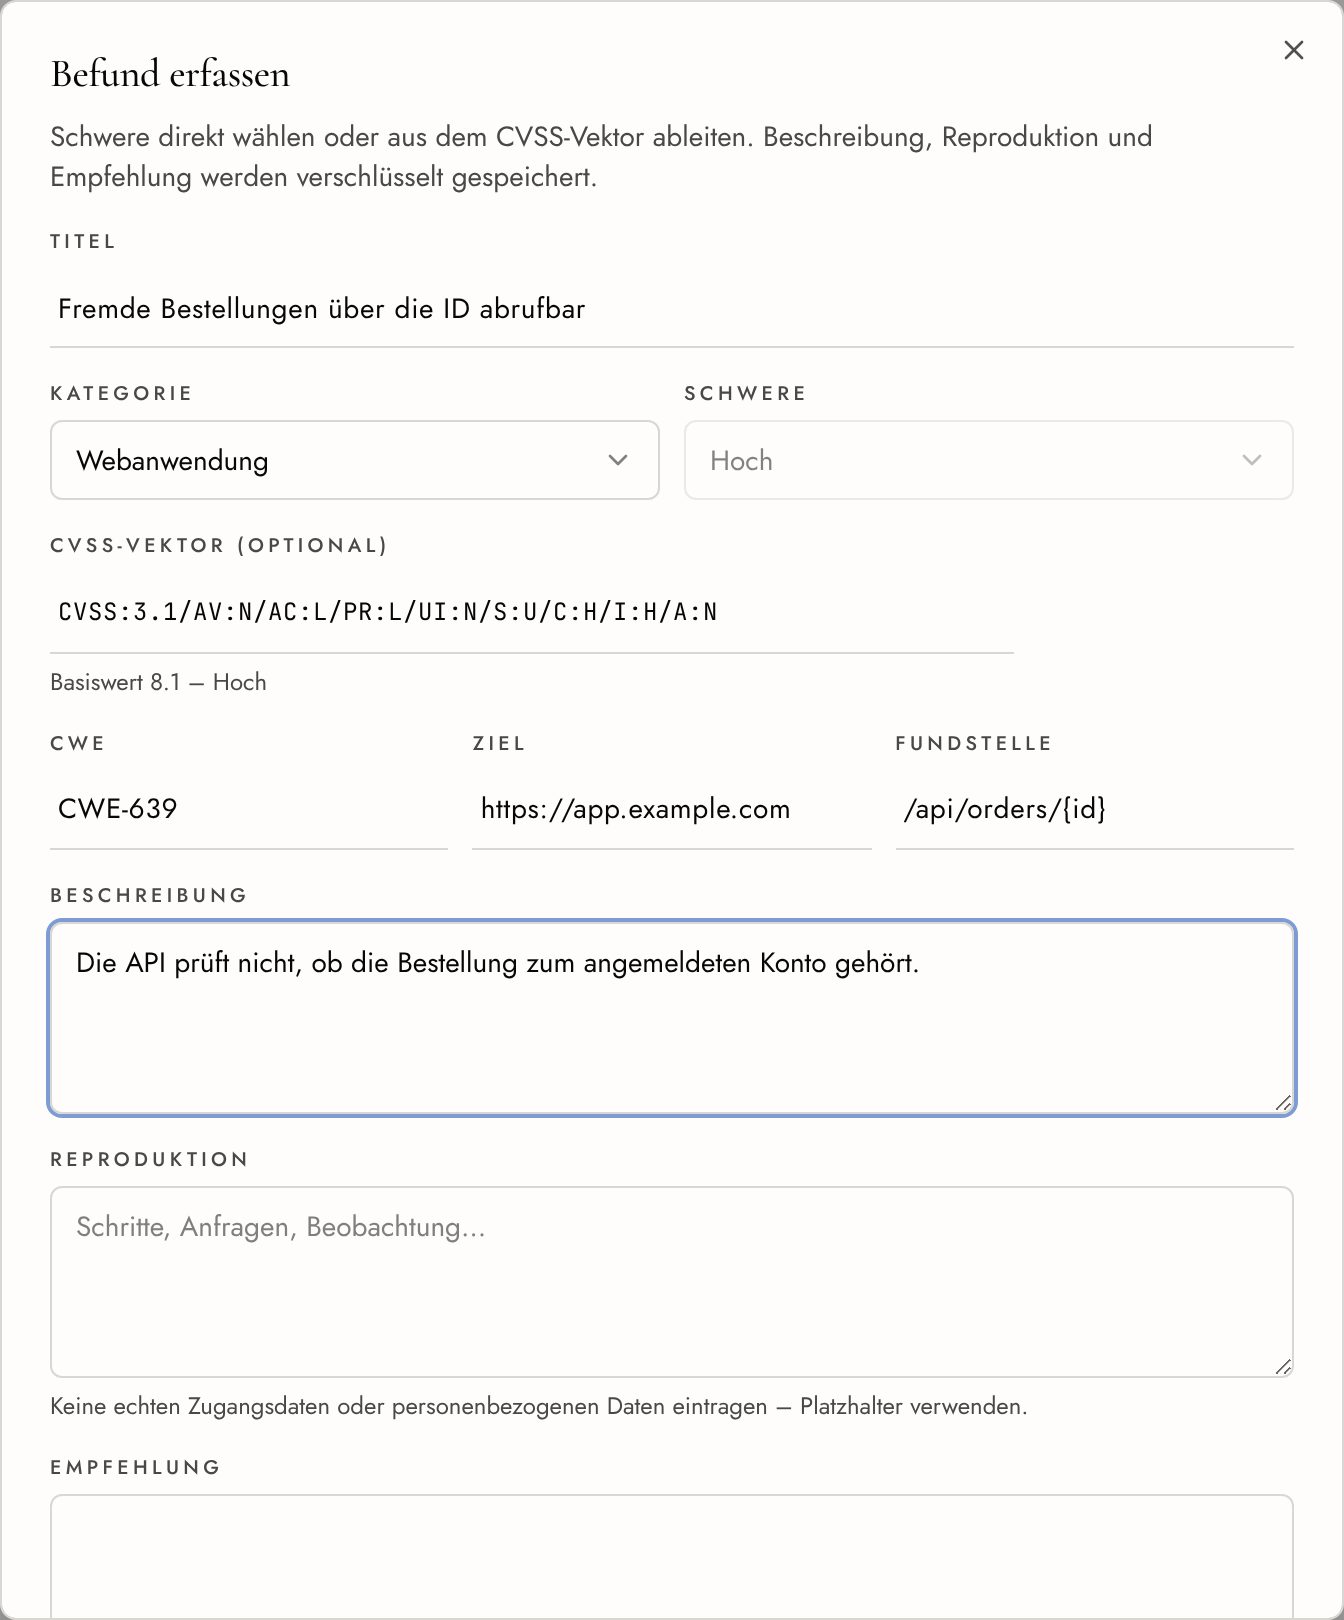
Befunde mit CVSS, Reproduktion und Empfehlung.- 00_Management-Summary.md
- 02_Befunde.md
- befunde.csv
+30 TageNachtest
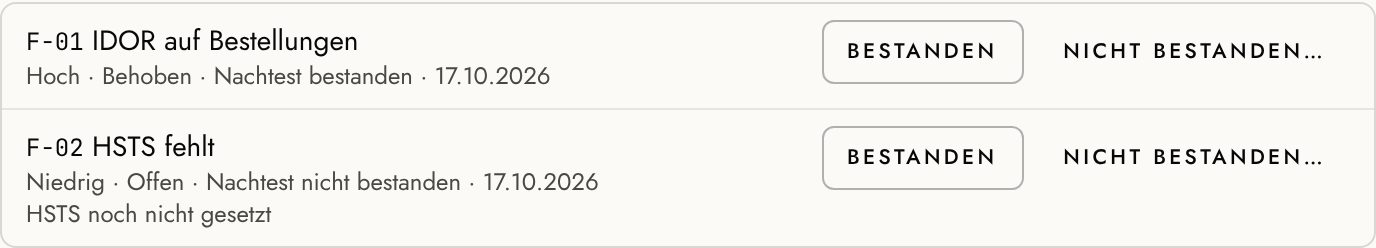
Je Befund bestanden oder nicht – im Bericht nachgetragen. Dauer
5–8 Testtage + Nachtest
Passt, wenn
Web-App oder API vor dem Go-live, jährlich oder weil Aufsicht und Kunden es verlangen.
Du bekommst
Befunde mit CVSS und Reproduktion, Management-Summary, Nachtest je Befund – und der Eintrag im Testprogramm.